Elchi: her proxy, her edge, tek control plane.
Elchi ile her proxy için listener, route, cluster ve sertifikaları tek yerden yapılandırın, doğrulayın ve yayınlayın; API’lerinizi Elchi Shield ve Elchi API Discovery ile edge’de koruyun.
Ücretsiz seviye: lisans gerekmeden tek yönetilen client ile Elchi Core.
Mimariyi görün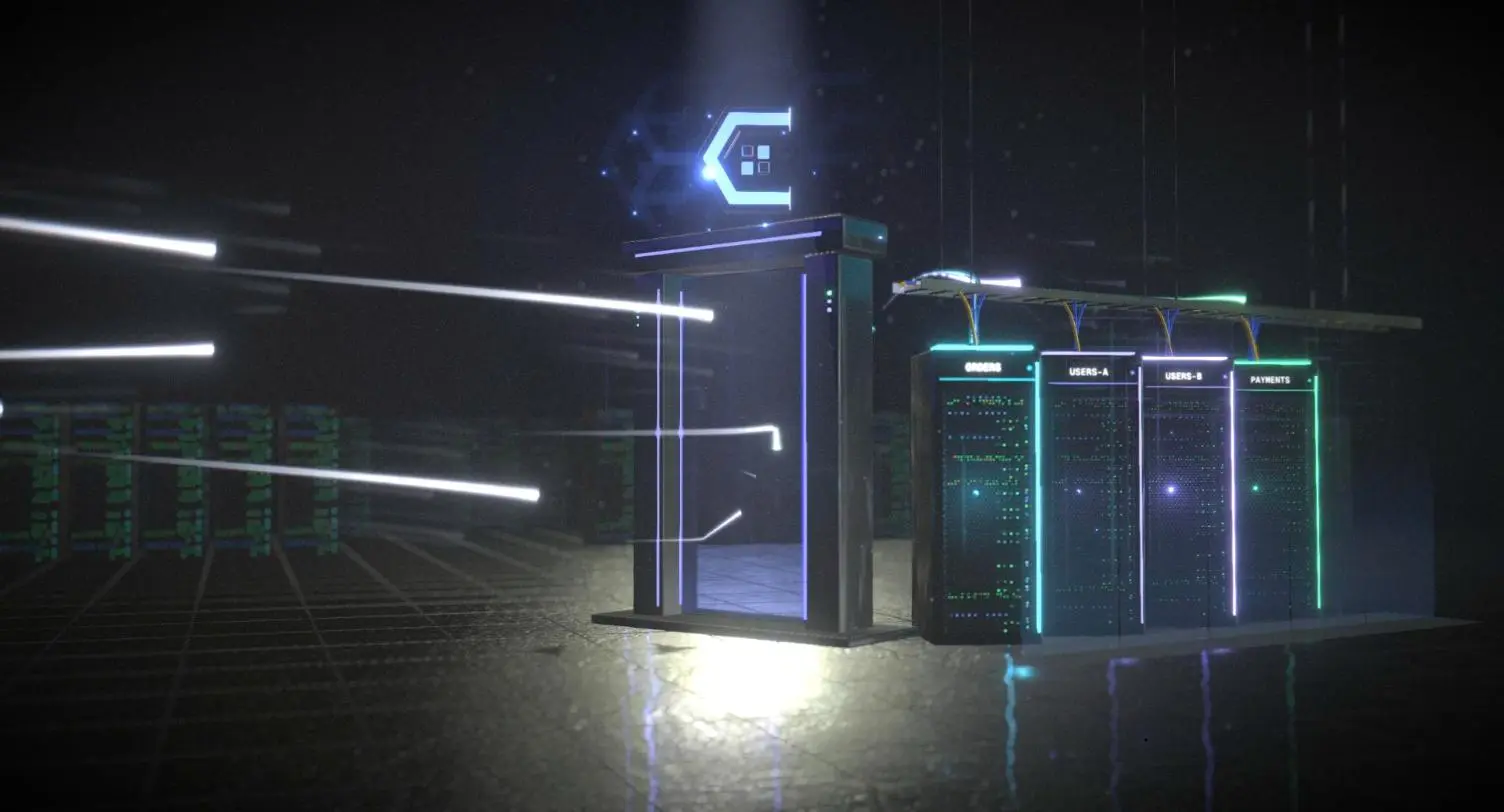
Birlikte çalışırKubernetesEnvoyGrafanaOpenStackLDAP / ADLet's EncryptOpenRouter
Elchi nedir?
Elchi, Envoy proxy filoları için web arayüzlü ve kendi altyapınızda çalışan bir control plane’dir. Elchi’de xDS veya YAML’ı elle yazmak yerine listener, route, cluster ve sertifikaları tipli formlarda düzenlersiniz; Elchi her değişikliği doğrular ve Elchi agent’ının her Linux host’ta çalıştırdığı proxy’lere yayınlar. Elchi Shield (WAF), Elchi API Discovery ve Elchi GSLB eklenti ürünlerdir.
Elchi Core ve üç eklenti.
Elchi platformunun temeli Elchi Core ile başlayın; güvenlik, keşif ve trafik ürünlerini ihtiyacınız oldukça lisanslayın.
Elchi API Security
Shield, her Envoy'un yanında çalışan bir ext_proc sidecar'ıdır: kimlik doğrulama, rate limiting, bot savunması, veri sızıntısı önleme ve Coraza ile OWASP Core Rule Set üzerine kurulu WAF — route başına birleştirilir, detect'ten block'a kademeli yayılır.
Eklenti · Core gerektirirİnceleElchi API Discovery
Canlı trafiği sürekli puanlanan bir API envanterine dönüştürür: shadow endpoint'ler, eksik kimlik doğrulama, URL'lerdeki PII, sapma — ve bulgudan korumaya tek tıkla giden yol.
Eklenti · Core gerektirirİnceleElchi GSLB
Controller’ın çalıştırdığı sağlık kontrolleriyle beslenen, elchi-coredns’ten yetkili DNS: sağlıksız edge’ler yanıttan çıkar, bölgeler yakın IP’leri alır, sağlıklı IP’si kalmayan kayıt failover adına düşer.
Eklenti · Core gerektirirİnceleElchi Core
Temel platformElchi platformunun temeli: tüm Envoy filonuz için görsel bir control plane — tam xDS, yan yana birden çok sürüm, denetim kaydıyla taslak/kaydet/yayınla ve Envoy'u sunucularınızda çalıştıran edge agent.
İnceleÖzellik özellik Elchi.
Tipli editörler, iki aşamalı doğrulama, sürümlü geçişler ve edge güvenliği; hepsi Elchi’de.
Proto Tabanlı Yapılandırma
Elchi tipli modelleri ve alan meta verilerini her proxy sürümünün protobuf tanımlarından üretir. Listener, Cluster, Endpoint, Route — tam TypeScript güvenliğiyle.
Etkileşimli Bağımlılık Grafikleri
Listener, route, cluster ve endpoint’lerin birbirine nasıl bağlandığını gösteren diyagramlar; bir isteği izleyin, bir değişikliğin neyi etkilediğini görün.
Shield — Edge API Güvenliği
Request path’inde API güvenliğini uygulayan, her edge’de çalışan bir ext_proc sidecar: WAF (OWASP CRS), kimlik doğrulama, rate limiting ve bot savunması — on iki motor artı yerleşik DLP, detect’ten block’a güvenle devreye alınır.
API Keşfi ve Envanteri
Canlı trafiği, sunduğunuz her API’nin sürekli puanlanan bir envanterine dönüştürün — shadow endpoint’ler, eksik kimlik doğrulama, PII sızıntıları, numaralandırma — OpenAPI spec’lerinizle karşılaştırın ve OpenAPI olarak dışa aktarın.
Hızlı Başlangıç Senaryoları
HTTP veya TCP proxy gibi yaygın kurulumlar için eksiksiz kaynak setini adım adım oluşturan sihirbazlar; kendi senaryolarınızı da kaydedip yeniden kullanın.
Hafif Edge Agent
Her edge host’ta çalışan hafif bir agent. Otomatik kayıt, sağlık izleme, Syslog/ELK’ye log aktarımı.
Tam xDS Protokol Desteği
xDS’in (ADS, CDS, EDS, LDS, RDS, VHDS) eksiksiz uygulaması. Verimli güncellemeler için Delta xDS.
İki Aşamalı Doğrulama
Editörde ve ardından sunucuda yapılan doğrulama, yapılandırmaların dağıtımdan önce doğru olmasını sağlar.
Kaydet ve Yayınla Akışı
Güvenli yapılandırma değişiklikleri için taslak modu. Adım adım kaydedin ve toplu güncellemeleri atomik olarak yayınlayın. Her değişiklik denetim kaydına yazılır.
Çok Sürüm Desteği
Birden fazla Envoy sürümünü tek bir Elchi’den çalıştırın. Her proxy kendi sürümü için derlenmiş bir control plane’den beslenir; bir listener hot restart ile yeni sürüme geçer.
Proje Bazlı Çok Kiracılılık
Yapılandırmaları ekiplere, ortamlara veya müşterilere göre düzenleyin. 4 katmanlı RBAC (Owner, Admin, Editor, Viewer).
Elchi, elle yazılan xDS ve service mesh karşısında.
Platform ekiplerinin seçmeden önce baktığı ölçütlerle karşılaştırma. Kubernetes içinde pod’lar arasında mTLS ve politika gerekiyorsa service mesh daha uygundur; Elchi edge’inizdeki proxy filolarını yönetir.
| İhtiyaç | Elchi | Elle yazılan xDS / go-control-plane | Service mesh (ör. Istio) |
|---|---|---|---|
| YAML veya xDS kodu yazmadan proxy yapılandırması | Evet. Her sürümün protobuf’larından üretilen tipli formlar | Hayır. YAML’ı ya da go-control-plane ile Go kodunu siz yazarsınız | Kısmen. Mesh kaynakları; ham Envoy ayarları EnvoyFilter yamalarıyla |
| Proxy’ye ulaşmadan önce denetim | Evet. Editörde ve ardından sunucuda doğrulanır | Kısmen. Yalnızca pipeline’ınıza eklediğiniz kontroller | Kısmen. Mesh’in kendi kaynaklarında şema kontrolü |
| Düz Linux host’lar ve VM’lerde çalışır | Evet. Elchi agent her proxy’yi systemd servisi olarak çalıştırır | Evet. Kendi dağıtım araçlarınızla | Kısmen. VM’ler, control plane’i Kubernetes’te çalışan bir mesh’e katılır |
| Aynı anda birden fazla proxy sürümü | Evet. Sürüm başına bir Elchi control plane; listener’lar hot restart ile geçer | Kısmen. Kendiniz kurup işletirseniz | Kısmen. Yükseltme sırasında control-plane revizyonlarıyla |
| Her değişiklik için taslak, yayın ve denetim kaydı | Evet. Taslak olarak kaydedin, atomik yayınlayın, her değişiklik kayıtlı | Kısmen. Akışı kurarsanız Git geçmişi | Kısmen. GitOps araçlarınız üzerinden |
| Aynı control plane’de WAF ve API keşfi | Evet. Shield (ext_proc ile OWASP CRS) ve API Discovery eklentileri | Hayır. Ayrı araçları entegre edersiniz | Hayır. Ayrı ürünleri entegre edersiniz |
| Kubernetes içinde pod’lar arası mTLS ve trafik politikası | Hayır. Sidecar mesh değildir: Elchi edge ve gateway filolarını yönetir | Kısmen. Yalnızca kendiniz yapılandırdığınız kadar | Evet. Service mesh’in asıl işi |
| Maliyet | Tek yönetilen client ile ücretsiz seviye; üzerinde client sayısına göre lisans | Açık kaynak; bedeli mühendislik zamanıyla ödersiniz | Açık kaynak; mesh’i siz işletir ve yükseltirsiniz |
Farkı
AI Destekli Analiz
Kendi OpenRouter anahtarınızla yapılandırma ve logların istek üzerine AI incelemesi.
Proto Tabanlı Modeller
Elchi’nin tipli modelleri her sürümün proto’larından gelir; editörler proxy API’sini yakından izler.
Sürüm Yönlendirme
Her proxy, kendi sürümünün Elchi control plane’inden beslenir.
Çok Kiracılılık ve Denetim
Projeler ekipleri ayırır; 4 katmanlı RBAC, iki faktörlü kimlik doğrulama ve her değişikliğin denetim kaydı.
Kesintisiz Yükseltmeler
Bir listener’ı ve kaynaklarını yeni sürüme taşıyın, hot restart ile istek kaybetmeden geçin.
Kurumsal Kimlik Doğrulama
Merkezi kimlik doğrulama ve yetkilendirme için LDAP / AD entegrasyonu.
Log Merkezileştirme
Logları Filebeat ile Elasticsearch veya Logstash’e ya da rsyslog üzerinden gönderin.
Metrikler
Servis başına yerleşik dashboard’lar ve Grafana entegrasyonu.
Canlı bir ortamdan Elchi arayüzü.
Gerçek trafik, Shield engellemeleri ve keşfedilen API’lerle Elchi. Her ekranı açık ve koyu temada görmek için kaydırıcıyı sürükleyin.
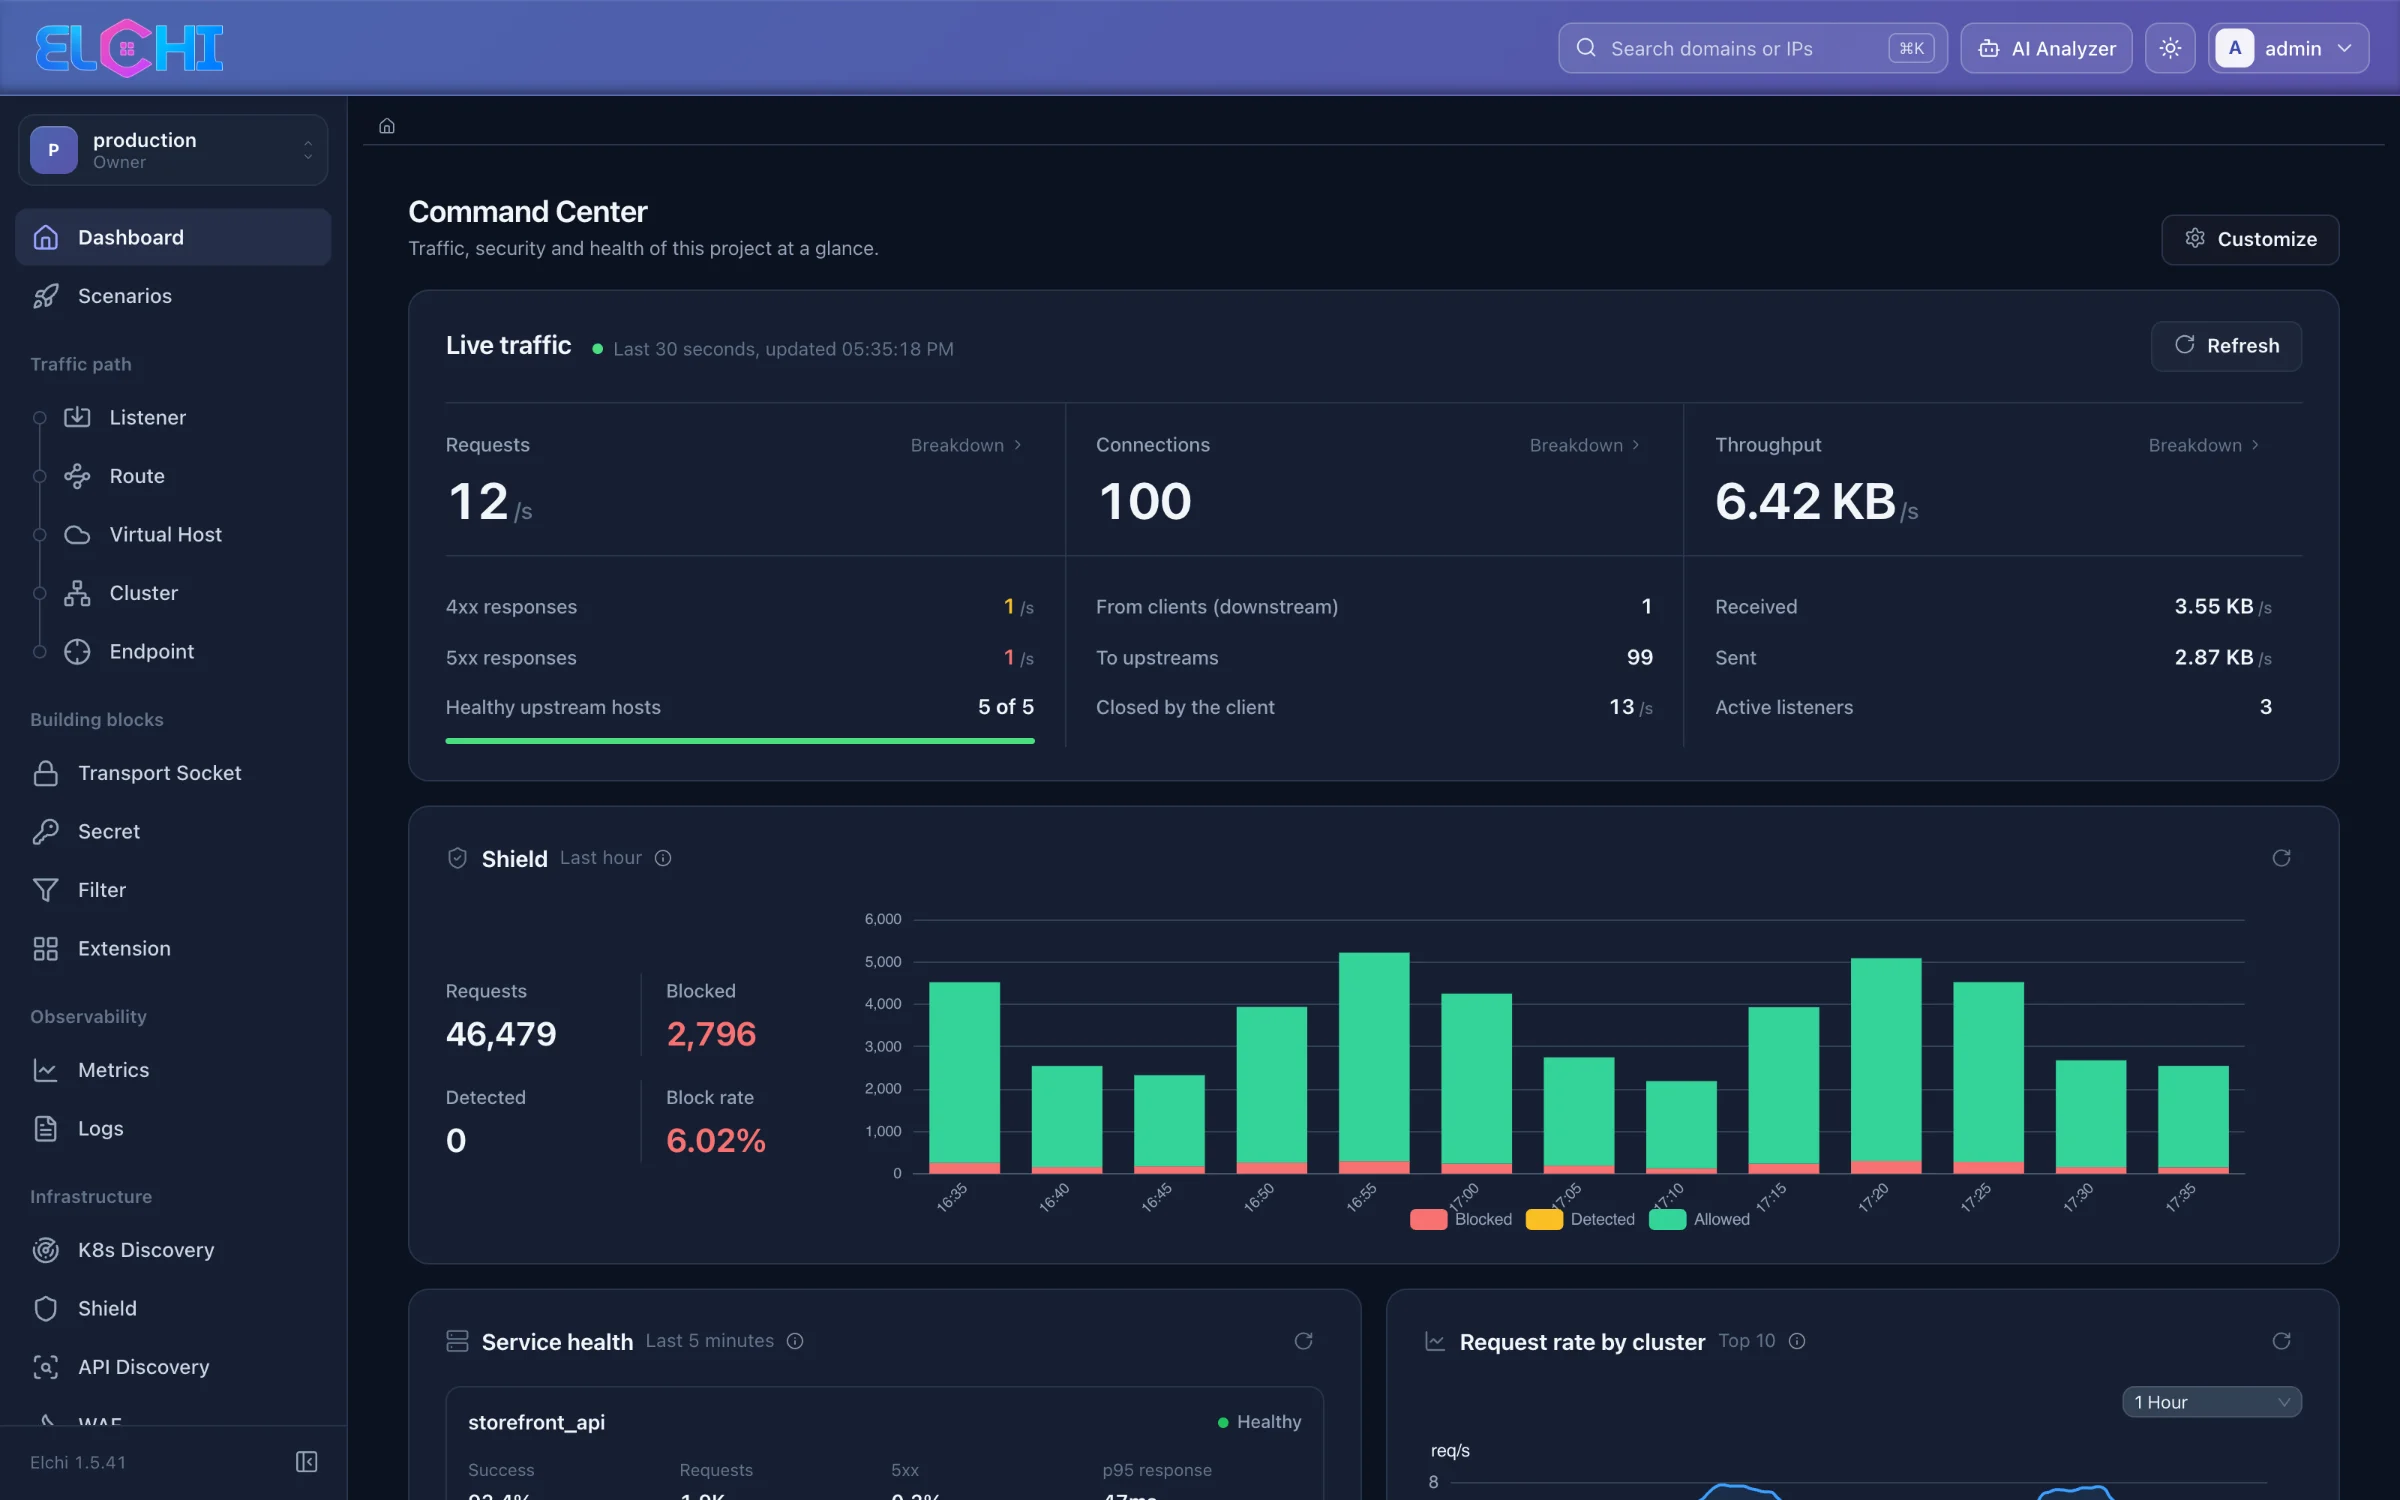
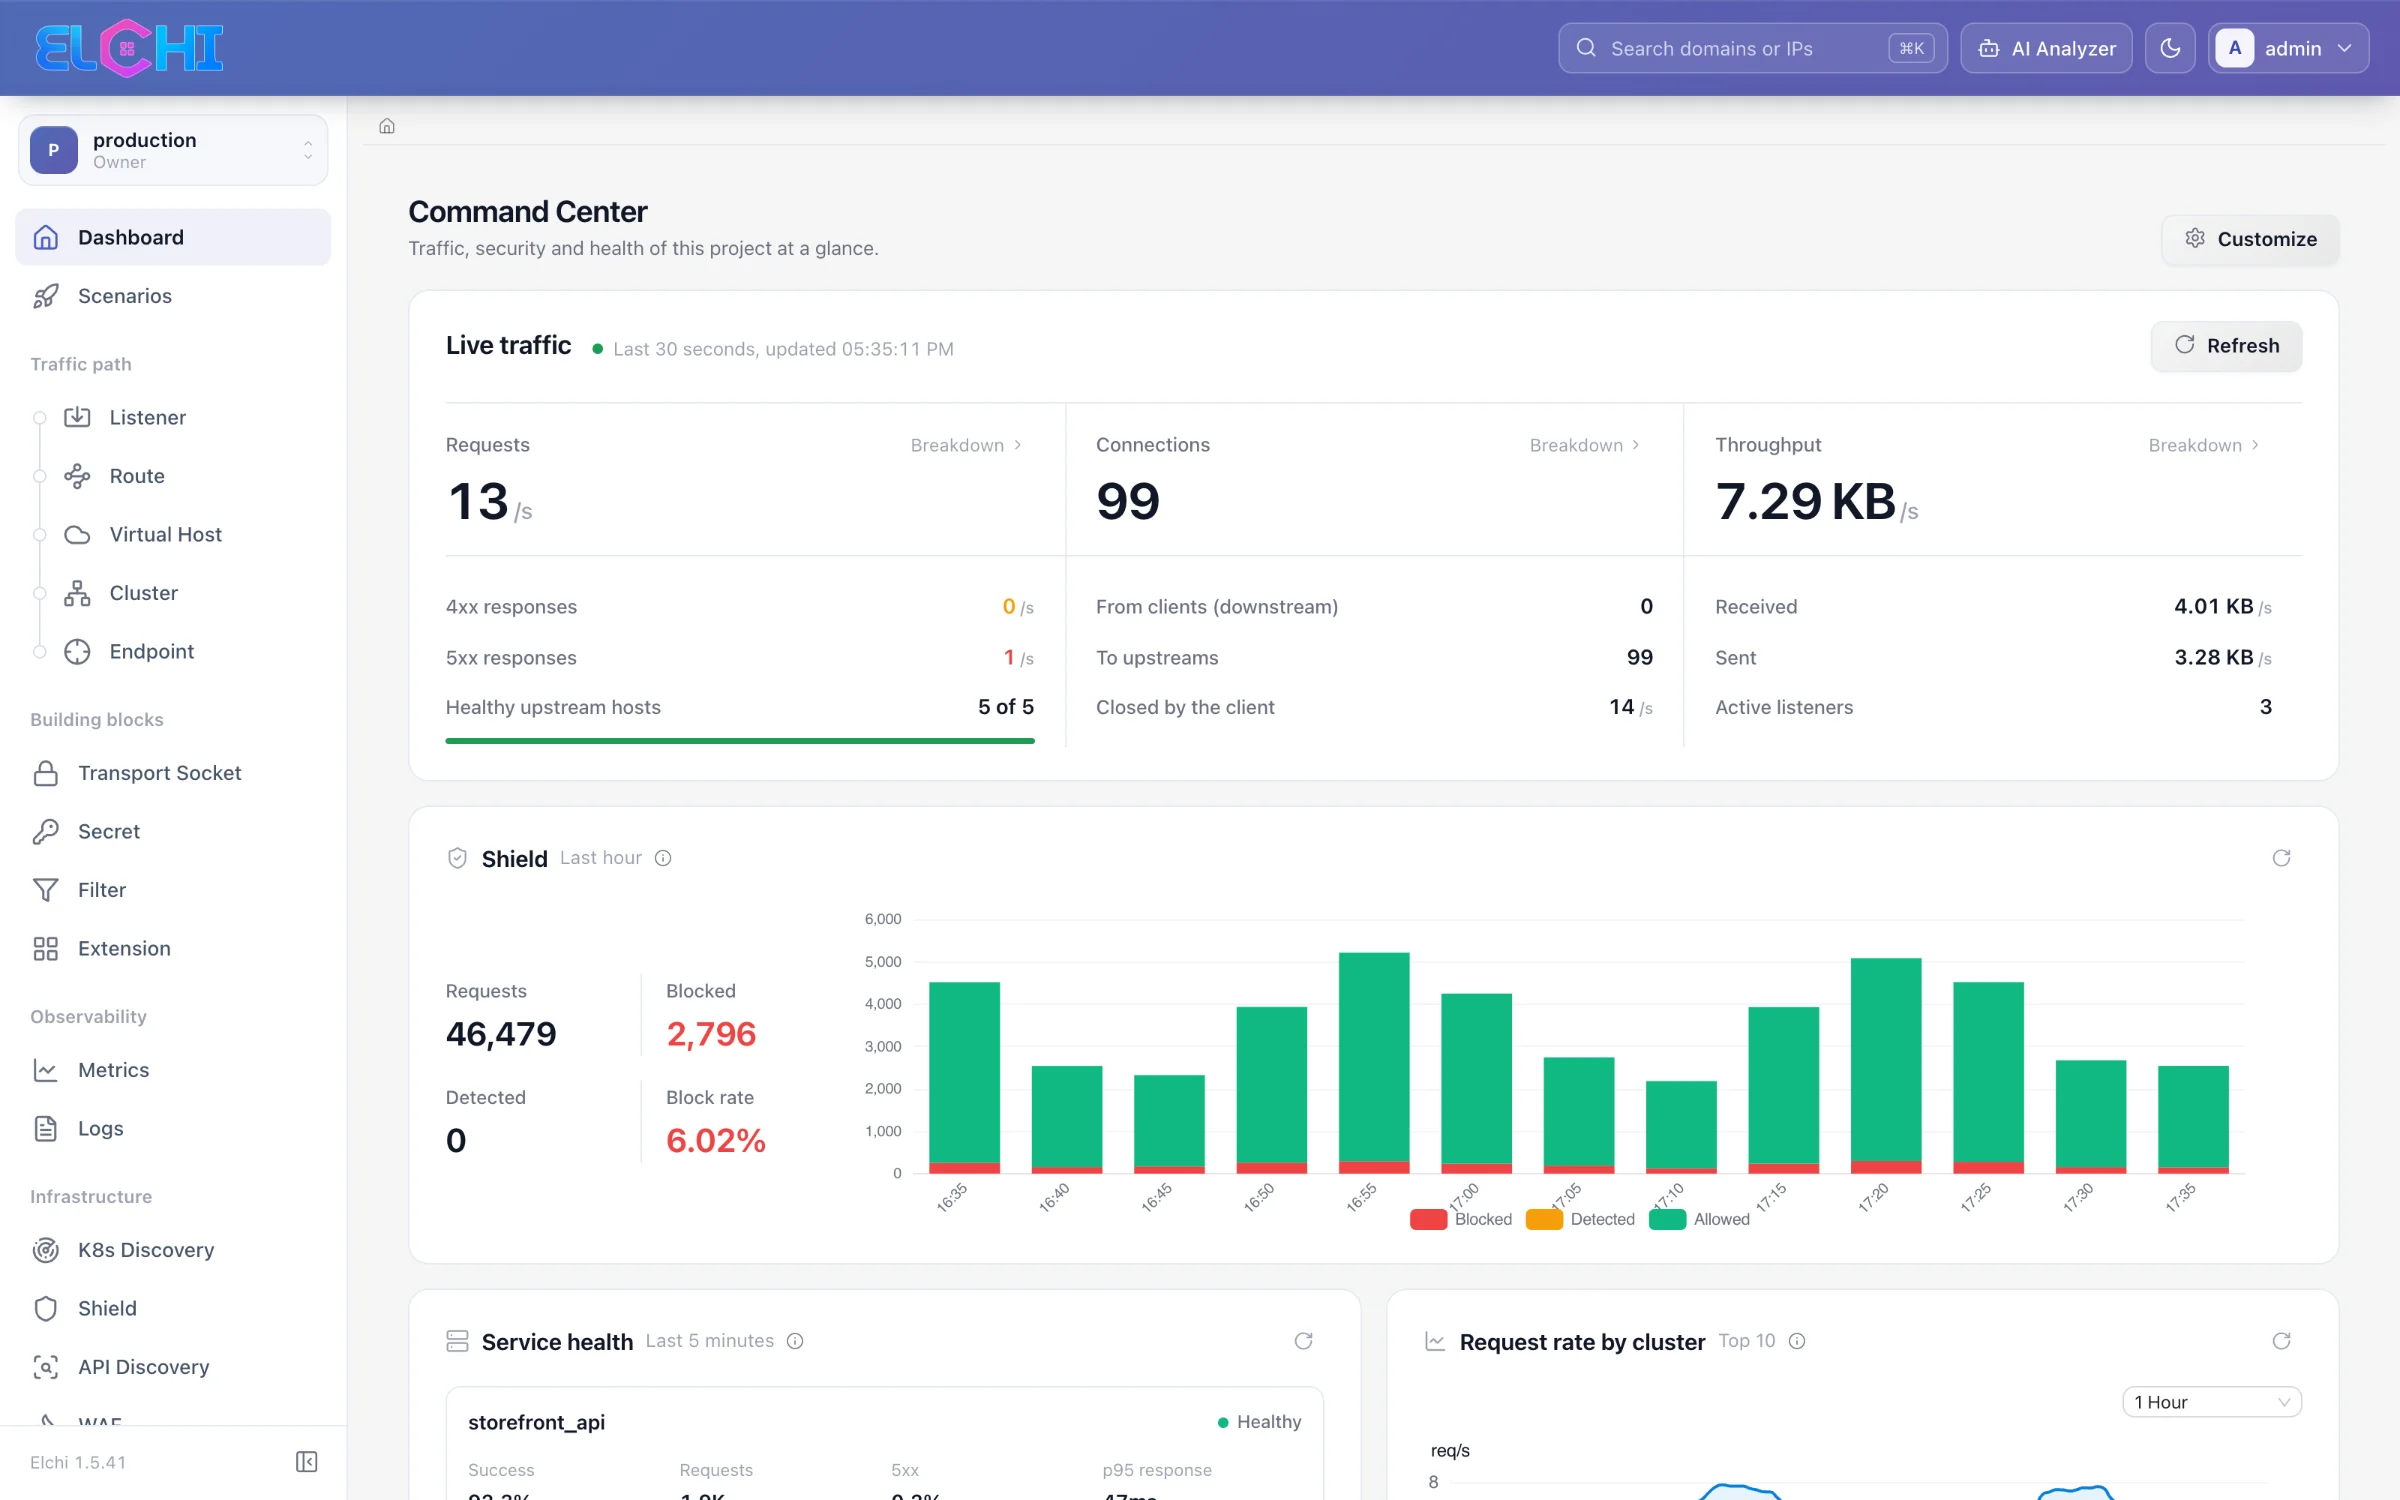
Elchi mimarisi: Registry, Controller, Control-Plane.
Üç süreç ve her edge host’ta hafif bir agent. Birden fazla Controller ve Control-Plane çalıştırın; Elchi Registry her client’ı kendi sürümü için derlenmiş bir control plane’e yönlendirir.
Registry
routingServis keşfi ve yönlendirme merkezi
- Controller kaydı
- Client konum takibi
- Sürüm tabanlı yönlendirme
- Otomatik temizleme
Controller
APIAPI ve yönetim katmanı
- Client yönetimi ve dağıtımı
- xDS kaynakları (CDS, LDS, RDS, EDS)
- RBAC ve kimlik doğrulama
- Kalıcı yapılandırma deposu
- AI yapılandırma analizi
- K8s keşfi
Control-Plane
xDSxDS control plane
- Client ADS
- VHDS (Virtual Host Discovery)
- Snapshot yönetimi
- Canlı güncellemeler
- Otomatik kayıt
- Sağlık ve keepalive
Yüksek Erişilebilirlik
Otomatik failover'lı birden fazla control plane örneği ve VIP paylaşan aktif/pasif edge çiftleri
Ölçeklenebilirlik
Birden fazla controller ve control plane örneği çalıştırın, client’ları aralarında dağıtın
Sürüm Yönlendirme
Her client, kendi sürümünün control plane’inden beslenir
Ekiplerin Elchi’yi kullandığı altı yol.
Yaygın kurulumlar; her biri onu kuran doküman sayfasına bağlı.
API Gateway Yönetimi
Edge client’larınızı mikroservislerin önünde bir API gateway olarak çalıştırın, merkezden yönetin.
Shield dokümanı- Rate limiting ve trafik kontrolü
- Kimlik doğrulama ve yetkilendirme
- Request/response dönüşümü
- API sürümleme ve yönlendirme
Load Balancing ve Trafik Yönlendirme
Elchi ile servislerinizin önünde sağlık kontrollü ve kontrollü geçişli load balancer olarak çalıştırın.
Blue/green rehberi- Ağırlıklı trafik bölme ve canary
- Circuit breaking, yeniden deneme ve outlier detection
- Aktif sağlık kontrolleri
- Metrikler ve canlı trafik görünümü
Çok Lokasyonlu ve Çok Cluster’lı Backend’ler
Edge filolarını birden fazla lokasyonun ve Kubernetes cluster’ının önüne koyun, tek control plane’den yönetin.
GSLB dokümanı- Cluster başına Kubernetes node keşfi
- Lokasyonlar arası GSLB failover
- Aktif/pasif edge HA çiftleri
- Birleşik politika uygulama
Çok Ekipli Platformlar
Proje bazlı çok kiracılılık ve rol tabanlı erişim kontrolüyle client yönetimi.
Erişim kontrolü dokümanı- Ekip bazlı yapılandırma izolasyonu
- Eksiksiz denetim kaydı
- Merkezi politika yönetimi
- Self-servis yapılandırma
Cloud-Native Uygulamalar
Control plane’i Kubernetes’te çalıştırın, edge proxy’leri cluster’larınızla senkron tutun.
Helm kurulumu- Helm ile Kubernetes’te control plane
- Kubernetes node keşfi
- Kesintisiz listener yükseltmeleri
- Sağlık kontrolü ve izleme
Edge Proxy ve Ingress
Elchi’yi edge’de kullanarak TLS’i sonlandırın, gelen trafiği koruyun ve yönlendirin.
ACME sertifika dokümanı- ACME sertifikalarıyla SSL/TLS termination
- Rate limit ve bağlantı limitleri
- Bot ve IP itibarı engelleme (Shield)
- GSLB ile bölgeye göre DNS yanıtları
Adım adım rehberler
Rehberler İngilizcedir.
- RehberProxy’leri xDS veya YAML elle yazmadan yönetin
- RehberBirden fazla sürümü yan yana çalıştırın, listener’ları kesintisiz yükseltin
- RehberElchi Shield ile WAF (OWASP Core Rule Set) ekleyin
- RehberAccess loglarından shadow ve belgelenmemiş API’leri bulun
- RehberElchi ile GSLB ve DNS tabanlı failover
- RehberEDS ile blue/green dağıtım
Trafik yönetiminizi basitleştirmeye hazır mısınız?
Elchi’yi kendi kurulumunuz üzerinden konuşmak için demo talep edin ya da Helm chart ile ücretsiz seviyeyi Kubernetes’e kurup tek bir client’ı lisanssız yönetin.
- Kullanıma Hazır
- Kendi Altyapınızda
- Çok Sürümlü Proxy
- Agent Desteği
Bir değişiklik nasıl yayına çıkar
- Kaydettaslak olarak
- Doğrulaeditörde ve sunucuda
- Yayınlafiloya, atomik olarak
Her değişiklik denetim kaydına yazılır.